网络安全进入智能运营新时代——华清信安TDR六大应用场景赋能物联网应用服务
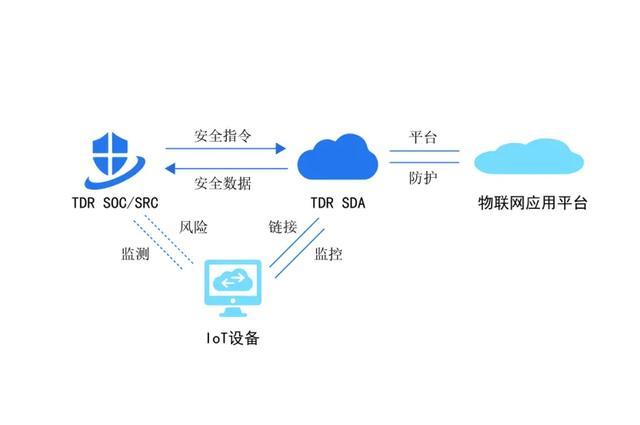
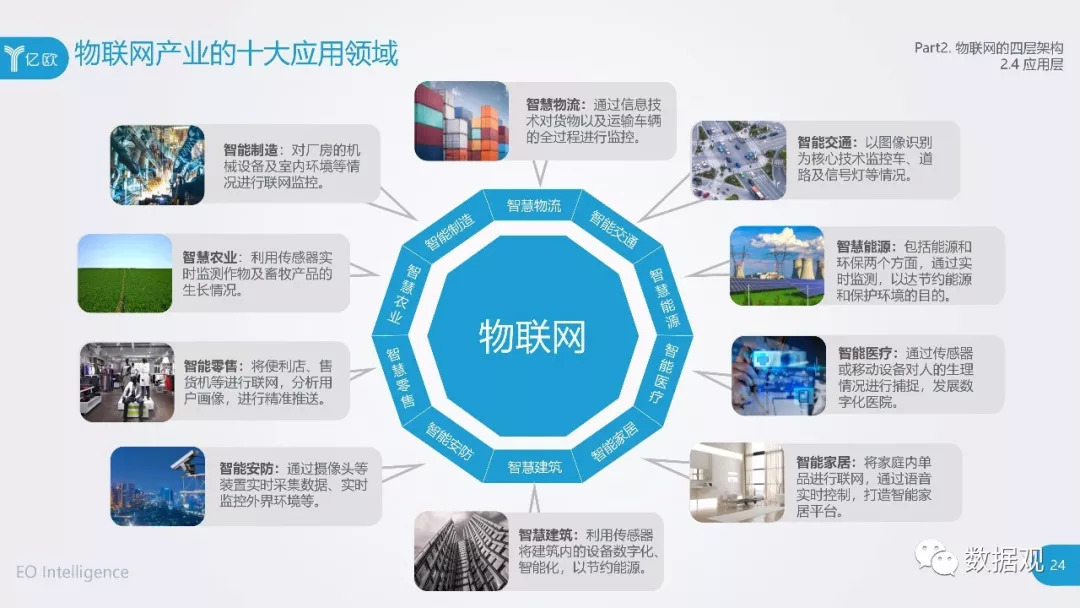
随着物联网(IoT)设备呈指数级增长,从智能家居到工业控制系统,从智慧城市到车联网,海量终端正在重塑生产与生活方式。万物互联也带来了前所未有的安全挑战:设备资源受限、协议多样、部署环境复杂,传统边界防御和静态策略已难以应对高级持续性威胁(APT)、零日漏洞和内部横向移动。网络安全正从被动合规走向主动智能运营,而华清信安TDR(Threat Detection and Response,威胁检测与响应)正是这一变革中的关键引擎。
一、从被动防御到智能运营:TDR的核心理念
华清信安TDR以“持续检测、快速响应、闭环运营”为核心,通过流量分析、行为建模、威胁情报与自动化编排,帮助用户实现从单点防护到体系化智能运营的升级。其六大应用场景针对物联网应用服务的特点,提供了可落地、可演进的解决方案。
二、TDR六大应用场景在物联网中的实践
1. 未知威胁深度检测
物联网协议(如MQTT、CoAP、Modbus)常被攻击者利用进行隐蔽通信。TDR采用无监督学习与沙箱动态分析,识别加密流量中的异常行为,发现零日攻击和变种恶意软件,弥补传统特征库的不足。
2. 东西向流量可视化与微隔离
在物联网分层架构中,设备间横向移动是攻击者渗透的关键路径。TDR对内部流量进行全量元数据采集,绘制通信拓扑,自动生成微隔离策略,阻断未授权的设备互访,将攻击面收敛至最小。
3. 物联网设备资产画像与风险评分
海量异构设备难以统一管理。TDR通过被动流量指纹识别,自动发现并分类设备类型、厂商、固件版本及开放端口,建立动态资产台账。结合漏洞库与行为基线,为每个设备输出风险评分,优先处置高风险节点。
4. 云端与边缘协同响应
物联网应用常采用云边协同架构。TDR支持在边缘网关轻量级探针与云端分析平台联动:边缘侧执行秒级阻断和取证,云端侧完成跨域关联分析和策略下发,实现“检测在网络边缘、决策在云、响应在全网”。
5. 业务逻辑攻击防护
针对智能电表、远程医疗等场景中可能出现的业务逻辑滥用(如伪造控制指令、重放攻击),TDR结合协议深度解析与用户行为分析(UEBA),识别偏离正常业务流程的异常操作,防止数据篡改与物理世界破坏。
6. 安全运营自动化与编排
物联网安全事件往往海量且重复。TDR内置SOAR能力,通过预设剧本自动完成告警降噪、威胁溯源、设备隔离、工单派发,将平均响应时间从小时级压缩至分钟级,释放安全团队精力。
三、智能运营为物联网应用服务带来的价值
- 降低暴露面:动态资产管理与微隔离使攻击者难以找到立足点。
- 提升响应速度:自动化编排让安全事件在造成实质损害前被遏制。
- 保障业务连续性:在不影响低延迟、高可用要求的前提下,实现安全与业务并行。
- 满足合规要求:为等保2.0、关基保护及行业规范提供持续监测与审计证据。
四、
物联网的规模化应用呼唤与之匹配的安全运营体系。华清信安TDR以六大应用场景为支点,将威胁检测、分析与响应融入物联网服务的每一层,推动网络安全从“人拉肩扛”的被动模式,迈入自适应、自动化的智能运营新时代。唯有如此,我们才能在享受万物互联红利的筑牢数字世界的安全底座。
如若转载,请注明出处:http://www.mnzhb.com/product/52.html
更新时间:2026-10-10 06:24:06